


SCS評価制度で変わる企業セキュリティ ――Pマーク・ISMSから「サプライチェーン全体を守る」時代へ
2027年から、企業のセキュリティ対策を考えるうえで、新たな選択肢が加わります。それが「サプライチェーン強化に向けたセキュリティ対策評価制度」、通称「SCS評価制度」です。
SCS評価とは?簡単にまとめると・・・
「サプライチェーン強化に向けたセキュリティ対策評価制度」のことで、取引先を含むサプライチェーン全体のサイバーセキュリティ対策を、共通の基準で評価・可視化するための制度です。評価結果を★の数で格付けし、発注者がその格付けを参考に受注者を選択するという取り組みです。
経済産業省と内閣官房国家サイバー統括室が制度構築を進め、IPA(情報処理推進機構)が運営主体となるこの制度は、2027年3月頃から★3・★4の運用開始が予定されています。 従来、取引先ごとに異なるセキュリティチェックを受けていた企業に対して、共通の基準によってセキュリティ対策状況を可視化することが大きな目的です。
※経産省HPより
※制度は現在も詳細化が進んでおり、特に★5の要求事項・評価方法は今後変更される可能性があります。上記は2026年9月時点の公表情報に基づいています。
Pマーク、ISMSと何が違うのか
企業の情報管理を考えるとき、多くの企業がまず思い浮かべるのが「プライバシーマーク(Pマーク)」と「ISMS」です。
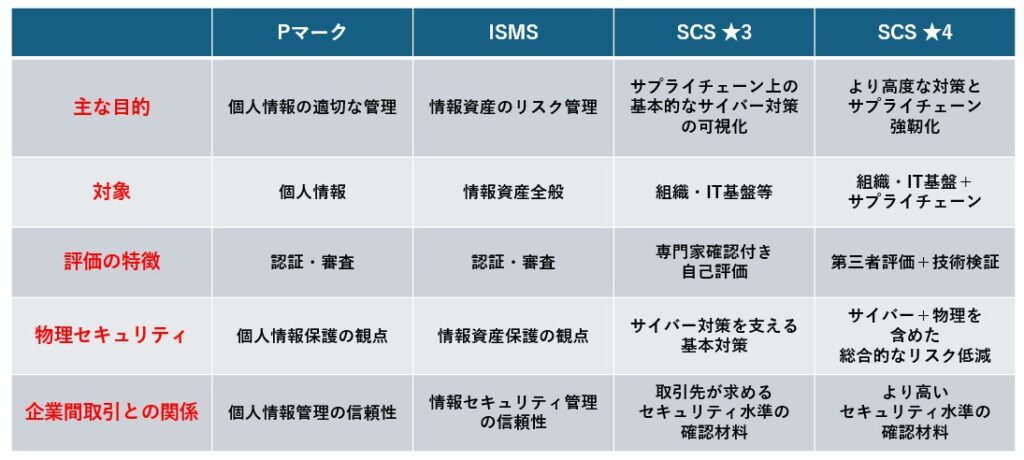
Pマークは、JIS Q 15001に基づき、企業が取り扱う「個人情報」を適切に管理する仕組みを構築・運用していることを示す制度です。一方、ISMSはISO/IEC 27001(JIS Q 27001)に基づき、個人情報に限らず、企業が保護すべき情報資産全般を対象として、リスクに応じたセキュリティ対策を行う仕組みです。
これに対してSCS評価制度は、SCS=「サプライチェーンの一員として、取引先から見ても必要なセキュリティ水準を確保する」という考え方をベースに、発注者などが取引先のセキュリティ対応状況を把握しやすくするための仕組みとして設計されています。
【Pマーク・ISMS・SCS評価制度の違い】
SCSは「認証」よりも「評価・可視化」に近い
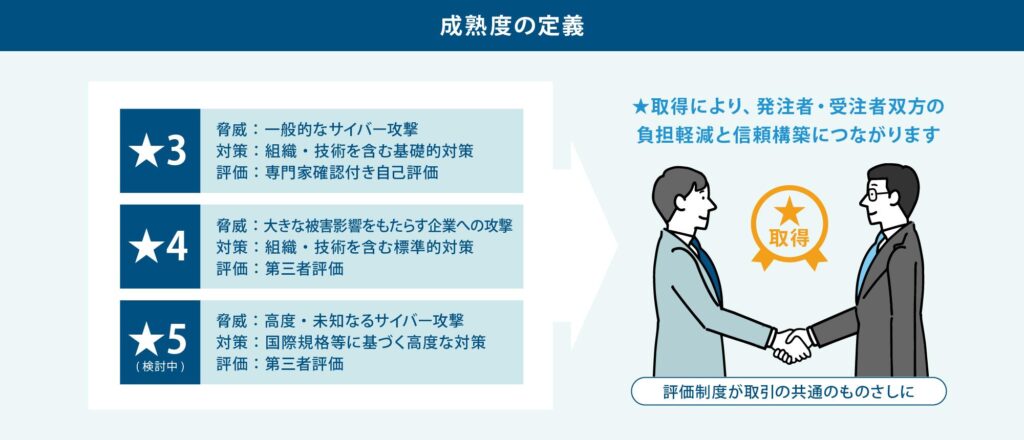
SCS評価制度では、セキュリティ対策の成熟度を★3、★4、★5の3段階で示す構想となっています。
★3は、一般的なサイバー脅威に対処するための基礎的な組織対策・システム防御を中心とした水準、★4では、単なる侵入防止だけではなく、被害拡大の防止、取引先管理、検知、インシデント対応など、サプライチェーンを意識した包括的な対策が求められます。
さらに★5は、高度なサイバー攻撃を想定し、リスクベースで自社に必要な対策を判断し、ベストプラクティスに基づく高度な対策を実施する水準として、今後詳細が検討されます。また、評価方法にも違いがあり、★3は「セキュリティ専門家による確認付き自己評価」、★4は「第三者評価+必要に応じた技術検証」が基本となります。
SCSはPマークやISMSと並行して、企業間取引におけるセキュリティ水準を共通言語化する仕組みと言えます。SCSは可視化された格付けとなり、発注者が受注者を選定する基準となるでしょう。
既にPマークやISMSを取得している企業はどうする?
既存のPマークやISMSを取得している企業にとっては、新しい評価制度のための重複管理は避けたいところです。とは言え既に管理・運用を続けている認証システムを排除してSCSのみ採用することも現実的ではありません。各要求事項とのギャップを確認し、並行した運用構築が肝要です。
特にISMSは、自社のリスクを評価し、必要な管理策を選択・運用するというリスクベースの考え方を採用しています。SCSについても、★5では国際規格等のリスクベースの考え方との整合性を踏まえることが示されています。したがって、
Pマーク=個人情報管理
ISMS=情報セキュリティ管理
SCS=サプライチェーン上のセキュリティ対策の可視化
という形で、それぞれの役割を整理し、共通する管理プロセスを一本化することがポイントになります。
ここで重要になるのが、サイバーセキュリティと物理セキュリティの関係です。
SCS=サイバーセキュリティと捉え、ファイアウォールやEDRなどIT対策のみを考えがちですが、ISMSの管理策に位置付けられている通り、情報処理施設や設備を保護するための「物理的及び環境的セキュリティ」も重要です。
例えば、重要なサーバー室に高度なサイバー防御を導入していても、誰でもサーバー室に入れる状態であれば、情報セキュリティ上のリスクは残ります。
そこで、電気錠による入退室管理、ICカードや生体認証による本人確認、監視カメラによる映像記録など物理的な対策が、情報セキュリティ対策の一部としても意味を持ってきます。
IDSMART™-IIは、ICカードによる入退室管理を中心に、電気錠の制御、入退室履歴・警報履歴の管理などを一元化できるシステムです。1扉から導入でき、複数拠点や最大1,000扉までの管理にも対応します。
*IDSMARTはアズビル株式会社の商標です。
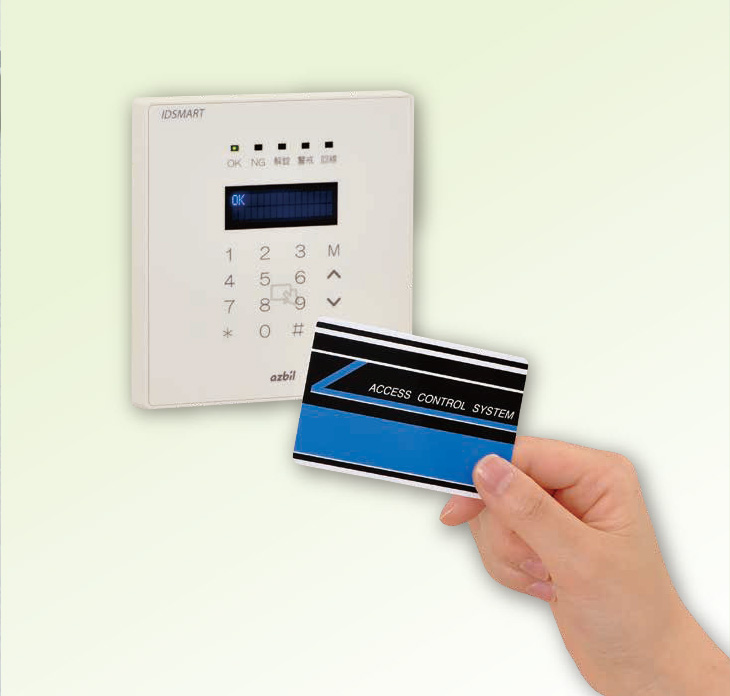
画像提供:アズビル株式会社
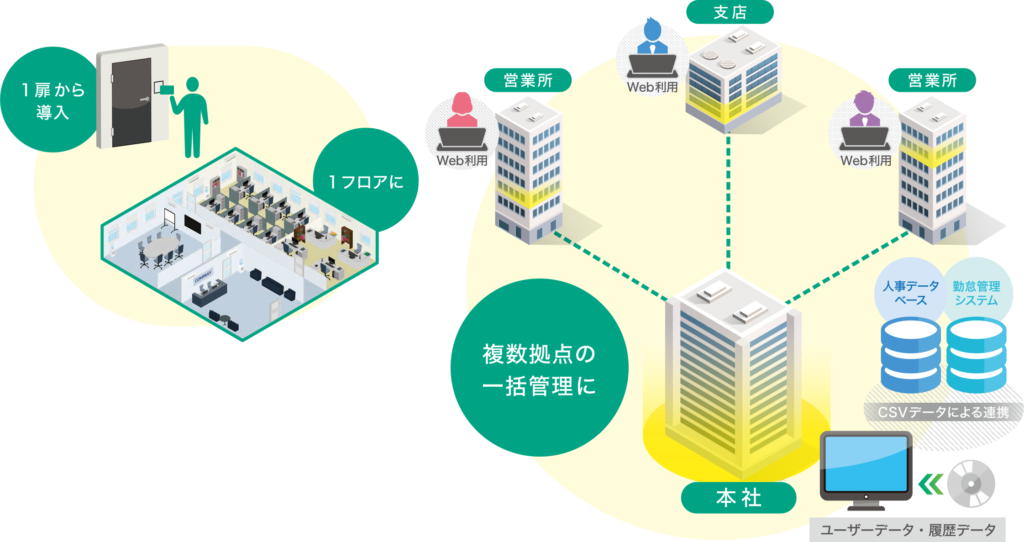
画像提供:アズビル株式会社
「規格ごとに別々に管理する」から「一つの仕組みで対応する」へ
今後企業に求められるのは、Pマーク、ISMS、SCSをそれぞれ別々の担当者、別々の規程、別々のチェックリストで運用することではありません。
リスクを洗い出し、情報資産・個人情報・重要設備を特定化。サイバー+物理の両面から対策し、履歴から浮かび上がるインシデントの対応や事故発生時の復旧手順を見直す。定期的な評価・改善を実施する。このPDCAは規格が違えど管理体系は同じ、その中にPマーク、ISMS、SCSそれぞれの要求事項をマッピングして一元管理することが肝要です。
これらの対応は企業にとって単なる「認証取得のための作業」のみならず、これからの企業間取引における信頼につながります。取引先から「御社のセキュリティ対策はどうなっていますか」と問われた際に、情報管理だけでなく、オフィス、サーバー室、倉庫、工場、入退室、監視カメラ、委託先管理、インシデント対応まで含めて説明できることが、情報を守る企業としての対外的な評価となり得ます。
SCS評価制度の開始は、セキュリティ対策を「IT部門だけの問題」から「経営・総務・情報システム・現場・施設管理を含めた企業全体の問題」へと捉え直す契機です。サイバーセキュリティと物理セキュリティを別々に考えるのではなく、一つの視点で捉えることが重要と言えるでしょう。